CII im BILD-Interview zu kritischen PHP-Sicherheitslücken
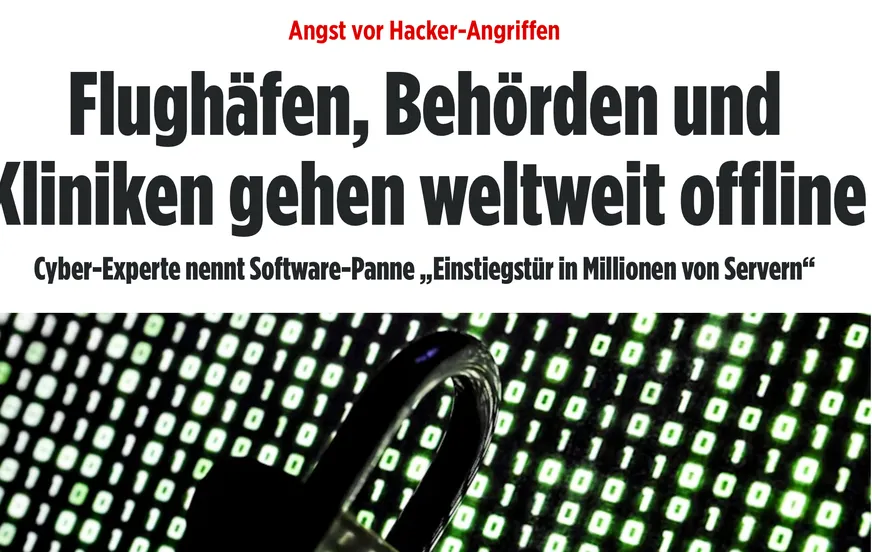
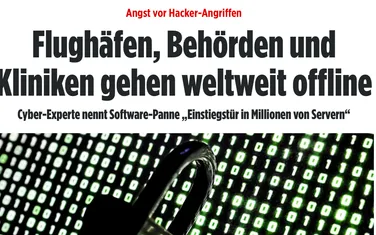
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat vor kritischen Schwachstellen in PHP gewarnt, einer der weltweit am häufigsten eingesetzten Programmiersprachen für Webanwendungen. Als Vorsichtsmaßnahme haben unter anderem Kliniken, Polizeien, Landesregierungen und Städte in Deutschland ihre Websites vorübergehend vom Netz genommen, um Sicherheitsupdates einzuspielen. Im Interview mit BILD beschreibt Prof. Dr. Dennis-Kenji Kipker, Gründer und wissenschaftlicher Direktor des cyberintelligence.institute, die Lücke als "Einstiegstür in Millionen von Servern". PHP bildet die technische Grundlage eines großen Teils des Internets – von Online-Shops und Blogs bis hin zu Behördenportalen.
Kipker warnt, dass Angreifer:innen die Schwachstelle für großflächige Angriffe nutzen könnten, etwa um Daten abzugreifen, Websites zu manipulieren oder Schadsoftware einzuschleusen. Künstliche Intelligenz beschleunige dabei sowohl die Identifikation als auch die Ausnutzung solcher Lücken. Seine zentrale Einschätzung: "Die nächsten 24 Stunden werden entscheidend sein." Zugleich rechnet er mit einem längeren Nachspiel, da weiterhin zahlreiche ungeschützte Systeme im Netz erreichbar sein dürften.
Für Betreiber:innen von Websites empfiehlt Kipker, unverzüglich mit ihrem Host zu klären, ob die PHP-Sicherheitsupdates eingespielt sind. Im Zweifel sollte die Website vorübergehend offline genommen werden, bis die Lage geklärt ist.
Das Interview unterstreicht die Bedeutung schneller Patch-Prozesse, transparenter Kommunikation und vorausschauender Incident-Response – gerade dann, wenn eine Schwachstelle eine so breit genutzte technische Grundlage betrifft wie PHP.